
Entre mai et août 2026, la Direction générale des Finances publiques (DGFiP) a été la cible de plusieurs cyberattaques ayant entraîné l’exfiltration de données fiscales et cadastrales.
Dans son rapport publié le 29 septembre 2026, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) revient sur ces incidents et met en évidence plusieurs faiblesses : identifiants compromis, authentification insuffisante, défauts de cloisonnement des systèmes et difficultés à détecter rapidement les comportements suspects.
Au-delà du cas de la DGFiP, ce retour d’expérience rappelle plusieurs principes essentiels de cybersécurité directement applicables aux collectivités territoriales.
Une cyberattaque fondée sur le vol d’identifiants
Les investigations menées à la suite des attaques ont permis de reconstituer une chaîne de compromission reposant notamment sur le vol de plusieurs dizaines d’identifiants d’agents.
Ces identifiants auraient notamment été récupérés à l’aide de logiciels malveillants de type infostealer, capables de dérober des mots de passe et différentes informations stockées sur un ordinateur. Certains de ces logiciels auraient été installés sur des équipements personnels non administrés par la DGFiP.
Les attaquants ont également profité de la compromission du système d’information d’un autre ministère pour accéder au Réseau interministériel de l’État (RIE), puis à certaines applications de la DGFiP.
Une première opération a ainsi permis d’extraire des données concernant près de 353 000 particuliers et 252 000 professionnels, depuis une application utilisée pour la gestion des échanges avec les usagers.
Une autre attaque a concerné des données cadastrales, après la compromission du poste informatique d’un géomètre-expert.
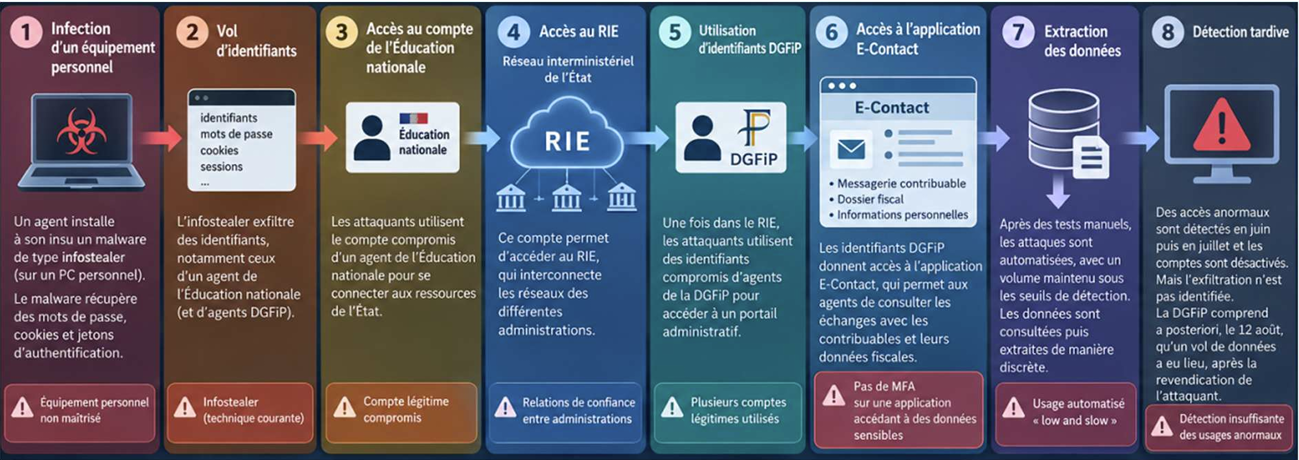
L’un des principaux enseignements du rapport est que ces attaques ne reposaient pas nécessairement sur des techniques particulièrement sophistiquées. Elles ont avant tout exploité plusieurs faiblesses de sécurité cumulées.
Trois principales faiblesses mises en évidence
1. Une gestion des identités et des accès insuffisamment sécurisée
Plusieurs applications sensibles étaient accessibles sans authentification multifacteur.
Dans ce contexte, la compromission d’un simple couple identifiant / mot de passe pouvait suffire à permettre à un attaquant de se connecter à certaines ressources.
L’ANSSI relève également l’utilisation d’équipements personnels pour accéder à des services professionnels, ainsi que des droits d’accès parfois trop étendus.
2. Un cloisonnement insuffisant des applications et des réseaux
Certaines ressources sensibles pouvaient être accessibles depuis Internet ou depuis d’autres réseaux sans restrictions suffisamment fortes.
Cette situation a facilité les déplacements des attaquants entre différents environnements informatiques, notamment à partir d’un système tiers déjà compromis.
Le cloisonnement des réseaux et des applications constitue pourtant un élément essentiel pour empêcher qu’une première compromission ne permette d’accéder à l’ensemble du système d’information.
3. Des activités suspectes difficiles à détecter
Les opérations d’exfiltration de données n’ont pas été identifiées immédiatement par les dispositifs de supervision.
Plusieurs signaux auraient pourtant pu contribuer à déclencher une alerte :
- des connexions réalisées à des horaires inhabituels ;
- l’utilisation d’adresses IP suspectes ;
- des volumes de données anormalement importants ;
- un nombre très élevé de requêtes sur certaines applications ;
- des comportements de connexion inhabituels.
L’absence de supervision sur certaines applications et le manque de corrélation entre ces différents événements ont limité la capacité à détecter rapidement les attaques.
Les principales recommandations de l’ANSSI
À la suite de ces incidents, plusieurs mesures permettent de réduire les risques de compromission des comptes, d’accès non autorisé aux données ou de propagation d’une attaque.
Renforcer l’authentification et sécuriser les accès
La mise en place de l’authentification multifacteur (MFA) doit être généralisée, en particulier pour :
- les comptes disposant de privilèges élevés ;
- les accès à distance ;
- les messageries ;
- les applications contenant des données sensibles.
Lorsque cela est possible, il convient de privilégier des mécanismes d’authentification robustes, comme les applications dédiées ou les clés de sécurité.
L’accès aux ressources professionnelles depuis des équipements personnels non maîtrisés doit également être limité.
Limiter les droits et cloisonner les systèmes
Le principe du moindre privilège consiste à n’accorder à chaque utilisateur que les droits strictement nécessaires à l’exercice de ses missions.
Les habilitations doivent être régulièrement vérifiées afin de supprimer les comptes inutilisés ou les droits devenus injustifiés.
En parallèle, la segmentation des réseaux et la limitation de l’exposition des applications sensibles permettent de réduire les possibilités de déplacement d’un attaquant dans le système d’information.
Améliorer la détection des comportements suspects
La centralisation et la surveillance des journaux de connexion permettent d’identifier plus rapidement certaines anomalies :
- connexions depuis des emplacements ou équipements inhabituels ;
- consultations massives de données ;
- tentatives de connexion répétées ;
- volumes d’échanges anormaux ;
- utilisation inhabituelle d’un compte.
Des mécanismes d’alerte, voire de blocage automatique dans certains cas, peuvent permettre de réagir plus rapidement.
Préparer la gestion des incidents
Lorsqu’un compte est compromis, la réaction doit être rapide : réinitialisation des accès, révocation des sessions actives, analyse des connexions suspectes et recherche d’éventuels accès frauduleux aux données.
Disposer d’une procédure formalisée de gestion des incidents facilite la coordination des différents intervenants et permet de limiter les conséquences d’une attaque.
Ces mesures doivent naturellement être complétées par une protection à jour des postes de travail et une sensibilisation régulière des utilisateurs.
Quels enseignements pour les collectivités territoriales ?
Cet incident rappelle que la sécurité d’un système d’information ne repose pas uniquement sur la complexité des mots de passe ou sur la présence d’un antivirus.
La cybersécurité repose sur une approche globale, associant protection des postes, sécurisation des accès, maîtrise des habilitations, surveillance du système d’information et sensibilisation des agents.
Pour les collectivités territoriales, plusieurs actions peuvent être engagées en priorité :
- activer la double authentification, en priorité sur les comptes administrateurs, les accès distants, les messageries et les applications sensibles ;
- contrôler régulièrement les habilitations et supprimer les comptes inutilisés ou les droits devenus injustifiés ;
- maintenir les postes de travail à jour et déployer des solutions de protection adaptées ;
- limiter l’utilisation d’équipements personnels pour accéder aux ressources professionnelles ;
- mettre en place une supervision adaptée pour détecter les connexions et comportements inhabituels ;
- segmenter et cloisonner les systèmes afin de limiter la propagation d’une éventuelle attaque ;
- sensibiliser régulièrement les agents aux risques de phishing, au vol d’identifiants et aux bonnes pratiques de sécurité numérique ;
- préparer une procédure de gestion des incidents afin de savoir comment réagir en cas de compromission.
La cybersécurité, une démarche continue
La cyberattaque ayant touché la DGFiP illustre une nouvelle fois qu’une attaque réussie peut résulter de l’accumulation de plusieurs vulnérabilités relativement simples plutôt que de l’exploitation d’une faille particulièrement complexe.
Pour les collectivités, la réduction du risque passe donc par une démarche continue : sécuriser les accès, limiter les privilèges, surveiller les systèmes, maintenir les équipements à jour et développer une véritable culture de la cybersécurité auprès des agents.
Ces bonnes pratiques permettent de réduire à la fois le risque d’intrusion et les conséquences d’une éventuelle compromission.